WordPressやMediaWikiに留まらず、様々な場所で使用されているプログラミング言語である「PHP」に関して、日本時間21日23時に修正バージョンが公開されると予告されました。この脆弱性は「 PHP2Shell 」と呼ばれており、Webからのリクエストを取り扱う場合、 認証無しでのリモートコード実行 につながりうるとされています。
この記事では現状の分かっている「PHP2Shell」の概要と、その影響について簡単にまとめます。この記事の情報はあくまで21日23時10分現在の情報となりますので、その点を考慮して読み進めていただきたく思います。
結論
- PHP財団が事前にアップデートを予告
- 古いPHPにも存在する脆弱性、提供されているセキュリティーリリースは
8.5.12・8.4.27・8.3.36・8.2.35 - 複数の著名サービスが予防的にオフラインに
脆弱性の事前予告
PHP開発者に資金援助を行うなどの形でプログラミング言語PHPの開発等を推進するPHP財団は、2026年10月21日4時51分頃に以下の投稿を行いました。この投稿は、 現状のPHPにはCVSSスコアv4で9.2 となる2つの脆弱性が存在しており、修正版を約18時間後である日本時間21日23時に公開することを予告していました。
PHP財団は同投稿において、修正を行う前に脆弱性の詳細等が公表されたり脆弱性を突いた攻撃が実際に行われたりした場合において、アップデートの公開を早める可能性があるとしていました。
この公表に伴って、世界的にアップデートに向けた準備が取られることとなりました。日本においてはIPAが「【事前準備のお願い】PHPのセキュリティリリース公開予定について」と題した注意喚起を行ったほか、国家サイバー統括室が言及する事態となっています。
PHPのセキュリティチームが、重大な2件の脆弱性に関する注意喚起を行っています。公開しているウェブサイトでPHPを使用しているか確認し、10月21日午後11時(日本時間)に公開される修正パッチについて、可及的速やかに適用できるよう準備をお願いいたします。https://t.co/TFPc8QIdUN
— 国家サイバー統括室(注意・警戒情報) (@cyber_forecast) October 21, 2026
イギリスにおいては国家サイバーセキュリティーセンターがアラートを発出し、リリースされ次第可能な限り速やかにアップデートするべきであるとしています。
Remi's RPM repositoryの場合は注意
また、PHP財団は「Remi's RPM repository(remirepo、 rpms.remirepo.net )」を使用している場合は、設定変更を行った上でアップデートを行うようアナウンスを行っています。remirepoはFedora系(RHEL系)のLinuxディストリビューションで使用可能なリポジトリであり、最新のPHPやその関連ソフトウェアを使用出来るようにしているリポジトリです。
これは、Remi's RPM repositoryの管理者(Remi Colletさん)が一時的にオフラインであることを宣言しているためです。記事公開時点でRemi ColletさんはBluesky上で新たな投稿を行っていないことを確認しています。
ℹ️ I'm going offline for a few days, so don't expect any updates in the repository.
— Remi's RPM repository (@remirepo.net) 2026年10月16日 23:27
脆弱性の概要
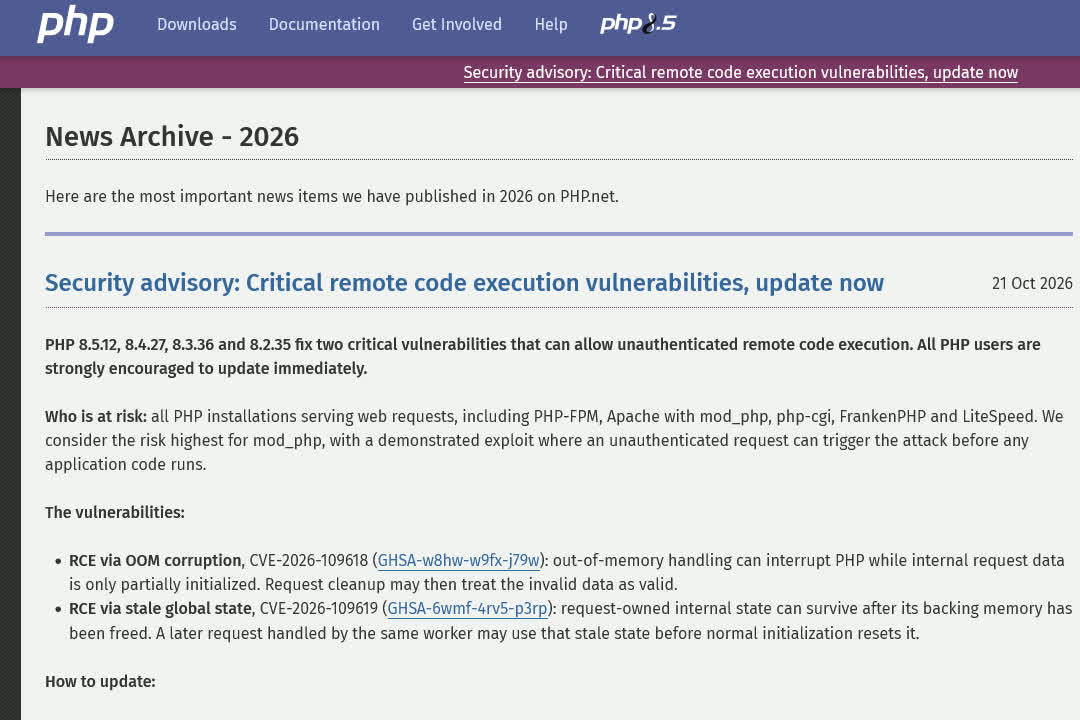
日本時間21日22時35分頃、PHPの 8.5.12 ・ 8.4.27 ・ 8.3.36 ・ 8.2.35 がリリースされました。これらは脆弱性が修正されたバージョンだとされています。
この修正版公開に伴って、脆弱性の概要も公開されました。CVE番号はそれぞれCVE-2026-109618・CVE-2026-109619です。
CVE-2026-109618 は、メモリ不足(OOM)時の処理に起因する脆弱性です(詳細: GHSA-w8hw-w9fx-j79w )。PHPの実行時、メモリ不足が発生すると、内部のリクエストデータが部分的にしか初期化されていない状態でPHPの処理が中断されることが考えられます。その後のリクエストにおけるクリーンアップ処理が、初期化されてない不正な状態のデータを誤って有効なものとして扱ってしまうことで、リモートコード実行につながる可能性があるとされています。PHP公式は、特に mod_php での危険性が高いとしており、認証無しのリクエストによって、アプリケーションのコードが実行されるよりも前に攻撃を引き起こせることが、実証されたエクスプロイトで確認されているとのことです。
CVE-2026-109619 は、古くなったグローバルな状態が残り続けることに起因する脆弱性です(詳細: GHSA-6wmf-4rv5-p3rp )。本来はリクエストごとに保持される内部状態が、その裏付けとなるメモリが解放された後も残ってしまうことがあります。同じワーカーが後続のリクエストを処理する際に、通常の初期化によってリセットされる前の古い状態が使われてしまい、リモートコード実行につながる可能性があります。セッションのアップロード進捗( session.upload_progress )に関する経路や、PHP 8.5における致命的エラーのバックトレースに関する経路などが、攻撃経路の例として挙げられていますが、これらに限りません。
いずれも、 認証無しでリモートコード実行が可能になり得る という点で極めて深刻な脆弱性です。PHP-FPM・Apacheのmod_php・php-cgi・FrankenPHP・LiteSpeedなどに限らず、 Webリクエストを処理するPHP環境の全てが対象 となるとしています。
PHP8.1以前の場合正式なアップデートの提供は無し、公知の攻撃手法に脆弱な状況に
PHPは2026年10月21日時点で、PHP8.2以降のみをセキュリティーアップデートの対象としています。このため、PHP8.1以前、例えば PHP7やPHP5などを使用している場合 は、23時以降 攻撃方法が公知となっている「PHP2Shell」に対して無防備な状態 となってしまっていると言えます。今回に関しては、
Given the severity of these vulnerabilities, the PHP security team provided minimal source-backports for PHP 7.4, PHP 8.0, and PHP 8.1 to help people building from source or without access to an LTS vendor.
としており、PHP7.4・PHP8.0・PHP8.1においては最低限のバックポートが提供されてはいます。
しかしながら、この場合においては、少なくともパブリックなネットワークからは切り離すことが推奨される他、適切な対応を行う必要があるとされています。PHPの公式サイトでは問題を軽減する手法がいくつか公開されているため、アップデートが行えない環境にある場合は参考にしてください。なお、PHPは各アドバイザリにおいて、
Updating to a PHP release containing the patch to this vulnerability is the only complete mitigation.(この脆弱性のパッチが含まれたPHPリリースにアップデートすることが、 唯一 の完全な対策です)
Updating to a release containing the complete state reset patch is the only reliable mitigation. There is no complete generic configuration mitigation as an application, extension or server path may publish stale state or consume it without a predictable log entry. (完全なステートリセットパッチを含むリリースに更新することが、唯一の確実な緩和策です。アプリケーション、拡張機能、またはサーバーパスが古いステートを公開したり、予測可能なログエントリ無しにそれを消費したりする可能性があるため、汎用的な完全な構成上の緩和策は存在しません。)
としています。
また、Cloudflareは無料顧客でも使用可能なWAFルールを作成し、必要に応じて更新を行っている旨をブログで紹介しています。
「PHP2Shell」は8月に発見(22日追記)
PHP2Shellの修正版が公開された後、PHP財団のブログ「Today's PHP Security Release, and How We're Strengthening PHP Security」や発見者の1つであるWizのブログ「PHP2Shell: AI uncovers critical RCE vulnerabilities affecting 70% of the Internet」、及び発見者のCalifによるブログ「A tale of two PHP remote vulnerabilities」において、発見の経緯や修正バージョン公開に至るまでの経緯が明らかになってきました。Wizによれば この脆弱性は少なくともPHP 5.4に存在しており、修正バージョンが公開される以前の過去10年以内のPHP全てに存在する脆弱性 であるとのことで、単純な「Hello, World!」のみを出力するようなものにおいても悪用されうるとしています。WizはPoCを実行する様子をYouTubeに投稿しており、これによれば公開されている脆弱なバージョンのPHPを使用したサイトでは、わずかな時間で認証無しにリモートコードを実行可能であることが示されています。
この脆弱性は8月にWizとCalifそれぞれで独立に発見されたとしています。実は脆弱性の可能性自体は2004年から指摘されており、2020年に当該処理の一部が緩和され、2024年のセキュリティー監査でも調査されたことが明らかとなっています。ただ、脆弱性が存在することとそれが実際に悪用されることは別であるため、悪用が難しいものと考えられてきました。
しかし、WizとCalifは独立に悪用可能性を示し、PHPに連絡を行いました。Wizはこの脆弱性をGPT-5.6 Sol及びGemini 4 Argonを使用して発見したとしており、AIのサイバーセキュリティー面での有用性を示しています。特に、存在する脆弱性を実際に悪用するまでのプロセスが大幅に省力化された点に着目しています。CalifもOpenAIが行うPatch the Planetの枠組みを使用してGPT 5.6-Solを用いて脆弱性の発見及びPoCの作成を行ったとしています。両社はAIの発達によって悪用不可能と思われていた脆弱性が今後発見しうる可能性について言及を行っています。
修正バージョンが公開されるまでに複数の問題も
また、PHP財団は修正バージョンの公開に至る際までにいくつかの問題があった旨を記しています。そもそも、脆弱性の公開は日本時間21日ではなく22日に予定されていたものでした。しかし20日にCVE番号とCVSSスコアがオンラインフォーラムに掲載され、技術的な詳細は伝わらなかったものの何かしらの深刻な脆弱性が存在しうるとの情報が広まっていたとのことで、予定を1日早めることで対応したとのことです。
この後、脆弱性の発見者の1つであるCalifが、誤ってPoCを実行している様子の動画を公開してしまったとされています。このPoCにおいては、公開される以前に脆弱性の性質を予測することが可能となってしまうものだったとのことです。この動画は削除されたもののコピーがSNS上で拡散され、修正バージョンが公開される以前に攻撃者が有用な情報を得てしまうことに繋がったとのことです。
他にもセキュリティー企業の1つであるChainguardは、修正版の公開の6時間以上前に、修正版を含んだイメージを頒布し始めたとされています。PHPに限らず、広く使用されているソフトウェアパッケージは、修正版を速やかに適用できるよう、正式な公開以前よりaptやdnfに代表されるリポジトリ等に修正版を先に配布することがあります。本来は足並みを合わせて公開しユーザーに対して迅速なアップデートを提供するための措置のはずが、反対にリスクとなってしまった事例の1つと言えます。
対応のため事前にオフラインとなったサービスの例
この脆弱性の対応のために複数のサービスがメンテナンスなどとしてオフラインとなることが発表されました。この記事では確認できる範囲で、事前にオフラインとなったサービスをいくつか示します。
極めて多数のサービスがオフラインとなっているため完全なリストを形成することは困難であるため、安全のためにオフラインとなったサービスはこれに限りません。また、任意のサービスがオンラインになっていることが、脆弱性対応が終了したことを直接意味しないことに留意してください。
Wikimedia
Internet Archive
niconico
【予告】ニコニコ メンテナンスのお知らせ(2026/10/21(水) 19:00〜)
— ニコニコ窓口担当 (@nico_nico_talk) October 21, 2026
ニコニコでは、以下の通りメンテナンスを実施させていただきます。
今回の緊急メンテナンスは、利用しているソフトウェアに重大な脆弱性が予告されたことを受け、予防的に実施するものです。… pic.twitter.com/yjSLhZ8Mif
BASE
【緊急メンテナンスの開始時刻変更のお知らせ】
— BASE(ベイス)公式⛺️ (@BASEec) October 21, 2026
10月21日(水)15:50現在、お客さまの情報とサービスの安全を守るための予防的な措置のため、メンテナンスの開始時刻を下記のとおり変更しました。
2026年10月21日(水)15:50 ~… https://t.co/lMIp1Een2v
DMM[.]com
【メンテナンスのお知らせ】
— 【公式】DMM.com (@DMM_com) October 21, 2026
10月21日(水)22:00より、システムのセキュリティ強化を目的とした予防的措置として、各種サービスにおいて臨時メンテナンスを実施いたします。
本メンテナンスは、当社サービスで利用している外部ソフトウェアにおいて確認された脆弱性への対応を目的としたものです。…
刀剣乱舞ONLINE
【緊急メンテナンスのお知らせ】
— 刀剣乱舞ONLINE【運営】 (@TOUKEN_STAFF) October 21, 2026
『刀剣乱舞ONLINE』にて使用している「PHP」に関する脆弱性の発表を受け、本日22:00より、システムの安全性のための緊急メンテナンスを実施いたします。なお、現時点で、本脆弱性を悪用した被害やユーザーの皆さまのデータの流出は確認されておりません。…
ウマ娘(ゲーム)
【PHPの脆弱性対応に伴うメンテナンスのお知らせ】
— ウマ娘プロジェクト公式アカウント (@uma_musu) October 21, 2026
システムの安全性を確保するため、10/21(水) 23:00ごろからメンテナンスを実施いたします。
メンテナンス中はゲームを開始およびプレイすることができません。
詳細はお知らせをご確認ください。https://t.co/wUFQVFbh1q…
グランブルーファンタジー
【グランブルーファンタジー】【緊急メンテナンスのお知らせ①】サーバーで使用しているプログラミング言語「PHP」に関する脆弱性が発見されたとの発表が行われました。10/21(水) 23:00~10/22(木)7:00(予定)にて、システムの安全性を確保するための緊急メンテナンスを実施します。 #グラブル
— グランブルーファンタジー (@granbluefantasy) October 21, 2026
関連リンク
- Upcoming Critical PHP Security Release - PHP
- 【事前準備のお願い】PHPのセキュリティリリース公開予定について - IPA
- PHP、重大な脆弱性2件を修正へ。10月21日23時に公開予定 - gihyo[.]jp
- プログラミング言語「PHP」 21日23時にセキュリティーリリース 深刻度「緊急」の脆弱性2件を修正 - NewsDigest
- Security advisory: Critical remote code execution vulnerabilities, update now - PHP
- RCE via OOM corruption - GitHub
- RCE via stale global state - GitHub
- PHP2Shell.com
- PHPの重大脆弱性「PHP2Shell」はセキュリティ企業のCalifとWizがAIを用いて発見しOpenAIの枠組みを使って対策したことが判明 - GIGAZINE
- PHPの重大な脆弱性「php2shell」(CVE-2026-109618、CVE-2026-109619)の概要と対応指針 - GMO Flatt Security Blog
- 修正予告されたPHPの2件の深刻な脆弱性についてまとめてみた - piyolog
最後に
直近はAI技術を悪用したサイバー攻撃、またそれに伴う個人情報漏洩が相次いでおり、本日だけでもカーセンサーの漏洩(371万件程度)や、自治体向けサービスを手掛けるアルカディアに対する攻撃の詳細が明らかになるなど、情報システムの安全性に対して極めて関心が高まっているタイミングでの脆弱性公表でした。本件は、React2shell(2025年)のような、特定のソフトウェアの脆弱性というよりは、言語処理系そのものの脆弱性である可能性が高いという点が特徴的であると思います。もちろんプログラミング言語自体もある種のソフトウェアとは言える面もありますので一概には言えませんが、 言語そのものに脆弱性がある ことが 影響範囲の不明瞭さ を浮き彫りにしたのではないかと考えています。
自らが開発しているPHPで記述されているソフトウェアや、WordPressやMediaWikiなど、PHPを使用していることが広く知られているソフトウェアを使用している場合は、23時のリリースに合わせて速やかなアップデートを施せば問題が無い場合が多いと言えます。事前にオフラインとなっているサービスは、むしろ自らの技術スタックを把握し、適切に管理できている可能性が高いサービスであると言えるでしょう。しかしながら、一部のレンタルサーバーや、PHPを使用していることが広く知られていないソフトウェアを使用している場合は、アップデートが遅れることが想定されます。真の問題は、公開されているサービス等に PHPを使用している自覚が存在しない場合 です。
この場合においては、そもそも「更新すべき対象」として認識されないため、修正版が公開されても対応が行われず、脆弱性の詳細が広く知られた後も脆弱な状態のまま残り続けてしまう可能性が存在します。例えば、過去に外部の事業者が構築したまま保守担当者が不在となっているサイトや、パッケージ製品・SaaS・業務システムの管理画面などがこれに該当し得ます。また、レンタルサーバーによっては、PHPのバージョンを利用者自身が切り替える必要がある場合もあり、事業者任せにしていると対応が漏れてしまう可能性があります。
さらに、既にサポートが終了したバージョン(PHP8.1以前)を使用している場合には、 そもそもの修正版自体が提供されていません 。そして そのようなシチュエーションはまさに「更新すべき対象」として認識されていないという形 になりますので、 何かしらの問題が発生して初めて事態の深刻さに気付く というようなこととなりかねません。
そのため、今回の件で重要なのは、修正版の公開後速やかにアップデートを行うことは当然として、自分たちがPHPを使用しているか、より一般的には 技術スタックを正しく認識出来ているか を改めて確認することだと思います。サーバー上でのバージョン確認や、Ansible等の設定の確認などに加え、アップデート等の責任境界がどこにあるのかを整理するなども、シンプルながら意味が全くないことだとは言えないと考えます。万が一迅速に修正版が適用できない場合、WAFの活用や公開範囲の縮小といった緩和策も検討すべきですが、いずれにしても、攻撃されうる箇所がどの程度あるかを見積もり、それぞれに対して適切な対応を行うべきだと思います。
